Teknik · IT-sikkerhed og data
IT-sikkerhed og data
Bygningens tekniske systemer er blevet netværksudstyr. De har IP-adresser, de taler med hinanden, og de bliver i stigende grad tilgået udefra.
Det er ikke i sig selv et problem. Problemet opstår, når det sker uden at nogen har besluttet, hvordan det skal ske.
Et anlæg, der kan styres, kan også misbruges.
01Hvorfor det er blevet et emne
Bygningsreglementet kræver i dag bygningsautomation i bygninger over en vis størrelse. For bygninger med et dimensionerende varme- eller kølebehov over 290 kW skal anlæggene overvåges og styres, og driftsdata skal opsamles med højst fem minutters opløsning og gemmes i mindst 60 uger.
Kravet om at indsamle og gemme data står der. Kravet om at beskytte dem gør ikke.
Resultatet er bygninger, hvor et teknisk netværk er vokset frem system for system, uden at nogen har haft det samlede ansvar. Det er den situation, Teknisk netværk handler om at rette op på.
02Protokollerne er ikke sikre i sig selv
De protokoller, bygningsautomation hviler på, blev udviklet til lukkede net, hvor den fysiske adskillelse var sikkerheden.
Modbus er fra 1979 og kontrollerer hverken, hvem der spørger, eller om svaret er ægte. BACnet blev designet til isolerede netværk og krypterer ikke. Den, der kan nå netværket, kan i praksis både læse og skrive. Der findes en sikret udgave af BACnet, men de fleste anlæg, man møder, kører ikke på den.
Konsekvensen kan måles. En opgørelse fra januar 2024 fandt omkring 110.000 industrielle styresystemer direkte tilgængelige på internettet. Modbus stod for knap en tredjedel af dem.
Og det er ikke teoretisk. Et indbrud hos Target i 2013 begyndte med stjålne adgangsoplysninger fra en leverandør af køle- og ventilationsudstyr. Siden 2021 er anlæg til lysstyring blevet låst permanent ved misbrug af en svaghed, der stadig udnyttes.
Man sikrer ikke BACnet. Man sikrer netværket omkring det.
03Arkitekturen er det første svar
Den mest effektive sikkerhedsforanstaltning i en bygning er ikke et produkt. Det er en opdeling.
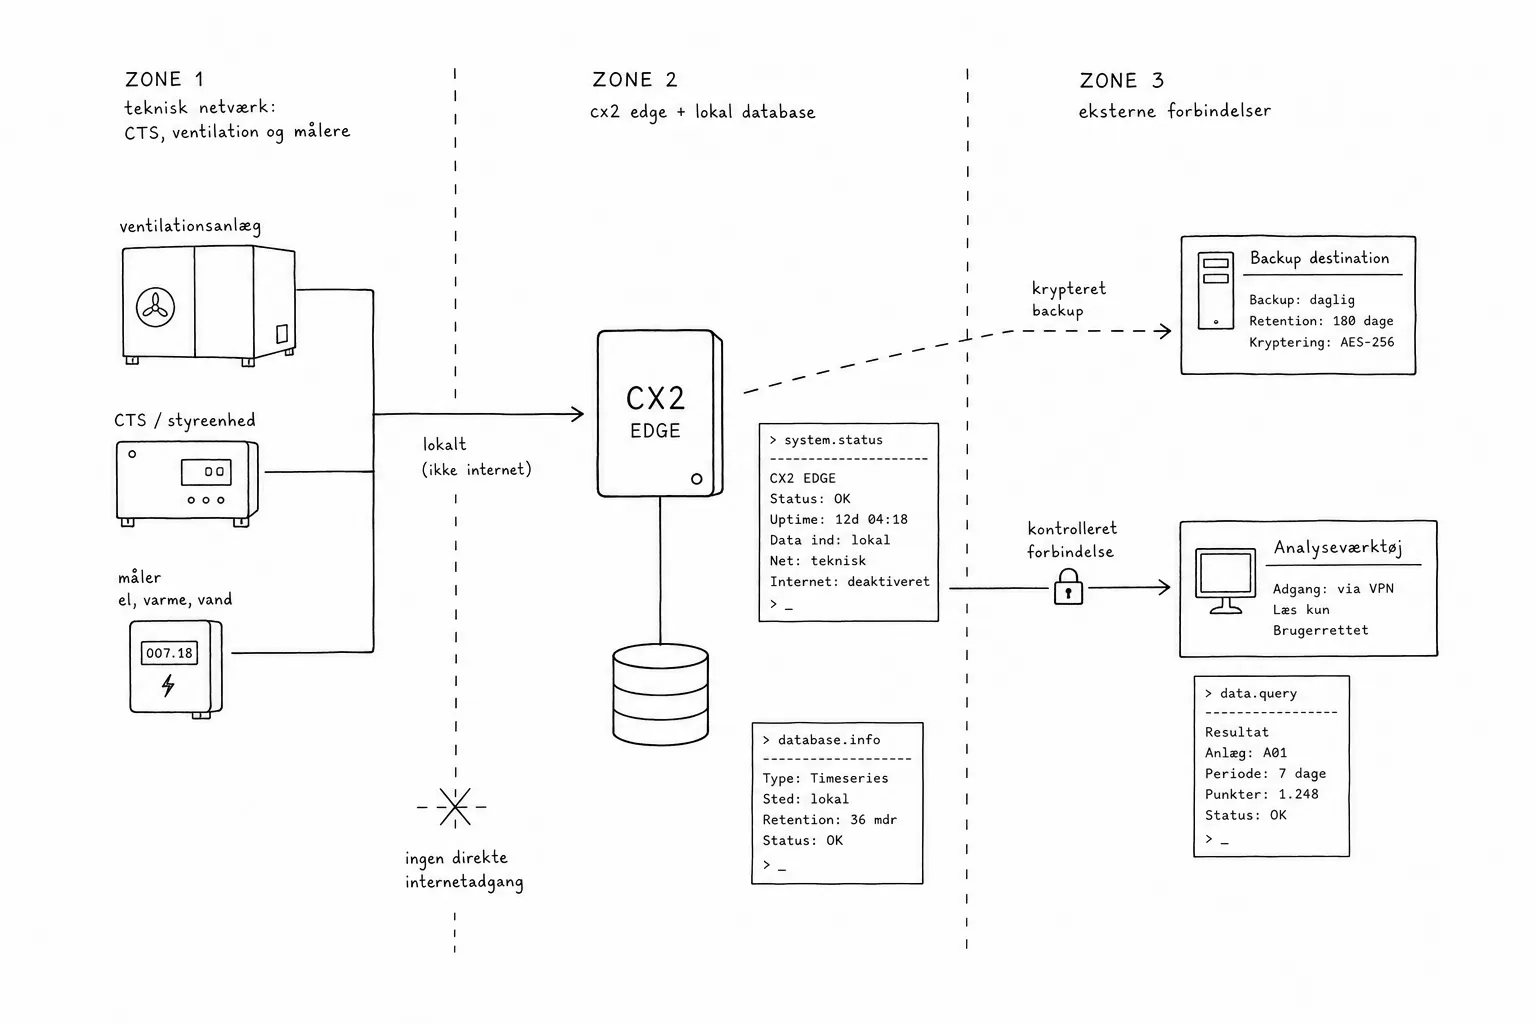
Den internationale standard for industrielle styresystemer, IEC 62443, beskriver det som zoner: udstyr med samme sikkerhedsbehov samles i en zone, og mellem zoner går kun de forbindelser, nogen har besluttet og skrevet ned. Det er den samme tankegang, der ligger bag opdelingen i tekniske VLAN og bag edge-serverens to netværksporte.
 Tryk for fuld størrelse
I CX2 følger tre valg af den opdeling.
- Data kan blive i bygningen. Den primære database ligger normalt på edge-serveren, og der er ikke en sky, som driften afhænger af. Se Edge-server og arkitektur.
- Der åbnes ikke porte ind. Edge-serveren opretter selv sine forbindelser udefter. Der er ikke en tjeneste i bygningen, som kan nås fra internettet.
- Databehandling er adskilt fra styring. CX2 læser fra de tekniske systemer. Det er en anden rolle end at styre dem, og den skal kunne ses i netværket.
04Sådan sikrer man netværket i praksis
Opdelingen er en beslutning. Det, der håndhæver den, er switchene. Derfor er en administrerbar switch ikke et komfortvalg på et teknisk netværk, men det sted, hvor det meste af sikkerheden faktisk ligger.
Luk det, der ikke er i brug
Netværksstik, der ikke bruges, skal være slukket i switchen. Et stik i et mødelokale, der stadig hører til det tekniske netværk, er en åben dør, ingen har opdaget.
Bind stikket til det, der sidder i det
En switch kan huske, hvilken enhed der sidder på hver port, og sige fra, hvis der pludselig kommer en anden.
Det er ikke en lås. En enhed kan udgive sig for at være en anden, og en beslutsom angriber kommer forbi. Til gengæld fanger det det, der sker langt oftere end angreb: den bærbare, en tekniker satte i en ledig port, eller den lille switch, nogen hængte på, fordi der manglede et stik.
Hvor udstyret kan finde ud af det, findes der en rigtig adgangskontrol på portniveau. En stor del af feltudstyret i en bygning kan ikke, og sådan bliver det ved med at være i mange år endnu.
Slå de beskyttelser til, switchen allerede har
De fleste administrerbare switche kan en række ting, som sjældent er slået til. Fire af dem gør en reel forskel på et teknisk netværk:
- kun den rigtige enhed må uddele adresser, så ingen kan gøre sig selv til vejviser for hele nettet
- falske svar afvises, så ingen kan sætte sig imellem CTS-anlægget og en controller og lytte med eller ændre undervejs
- en tilfældig switch, nogen tager med, kan ikke overtage styringen af netværket
- en enkelt enhed kan ikke fylde det hele, så én fejl ikke lægger et helt segment ned
De hedder DHCP snooping, ARP-inspektion, BPDU guard og storm control, hvis nogen skal slå dem op.
Faste adresser og en liste over, hvad der er sat i
Controllere og gateways skal have faste adresser. En adresse, der flytter sig efter et strømsvigt, bliver til en fejlsøgning, ingen forbinder med netværket.
Og der skal være en liste: hvad sidder hvor, og med hvilken adresse. Den er både drift og sikkerhed, fordi den er forudsætningen for at kunne se, at der er kommet noget nyt.
Bemærk, at når nettet deles op, holder BACnets automatiske søgning efter enheder op med at virke på tværs. Det har en kendt løsning, men den hører til i projekteringen og ikke i en fejlsøgning bagefter.
Adgang og overvågning
Adgange til switchene skal være personlige, og fabriksadgangskoder skal skiftes ved idriftsættelse. Fælles logins kan ikke lukkes, når en entreprenør er færdig, og de kan ikke henføres til nogen bagefter.
Switchen skal også sende sin log et sted hen, hvor nogen kigger. Tre ting er værd at få besked om, fordi de sjældent er uskyldige: et stik, der skifter tilstand uden at nogen har meldt arbejde, en ny enhed på en port, der plejer at have en anden, og en enhed, der dukker op et sted, hvor den ikke står på listen.
Endelig hører switchenes konfiguration med i backuppen, og teknikrum og tavler skal være aflåst. Et netværk, hvor man kan gå hen til et stik og sætte noget i, er ikke opdelt, uanset hvad konfigurationen siger.
05Kryptering og backup
Kryptering løser ét problem: at nogen læser eller ændrer data undervejs eller på et stjålet medie. Det løser ikke, at nogen har en gyldig adgang, de ikke burde have.
I praksis betyder det, at forbindelser ud af bygningen er krypterede, at sikkerhedskopier også er det, og at det tekniske netværk indenfor er beskyttet af sin opdeling, fordi protokollerne der ikke selv kan kryptere.
En sikkerhedskopi, der står ved siden af maskinen, beskytter mod en diskfejl og ikke mod andet. Den almindelige tommelfingerregel er tre kopier, på to slags medier, hvoraf én ligger et andet sted. Men det vigtigste er ikke antallet af kopier. Det er, om de virker.
Spørgsmålet er ikke, om der tages backup. Det er, hvornår den sidst blev gendannet.
06Reglerne: NIS2 og cyberresiliensforordningen
To regelsæt har ændret billedet inden for få år, og de rammer bygningsejere og leverandører forskelligt.
 Tryk for fuld størrelse
NIS2
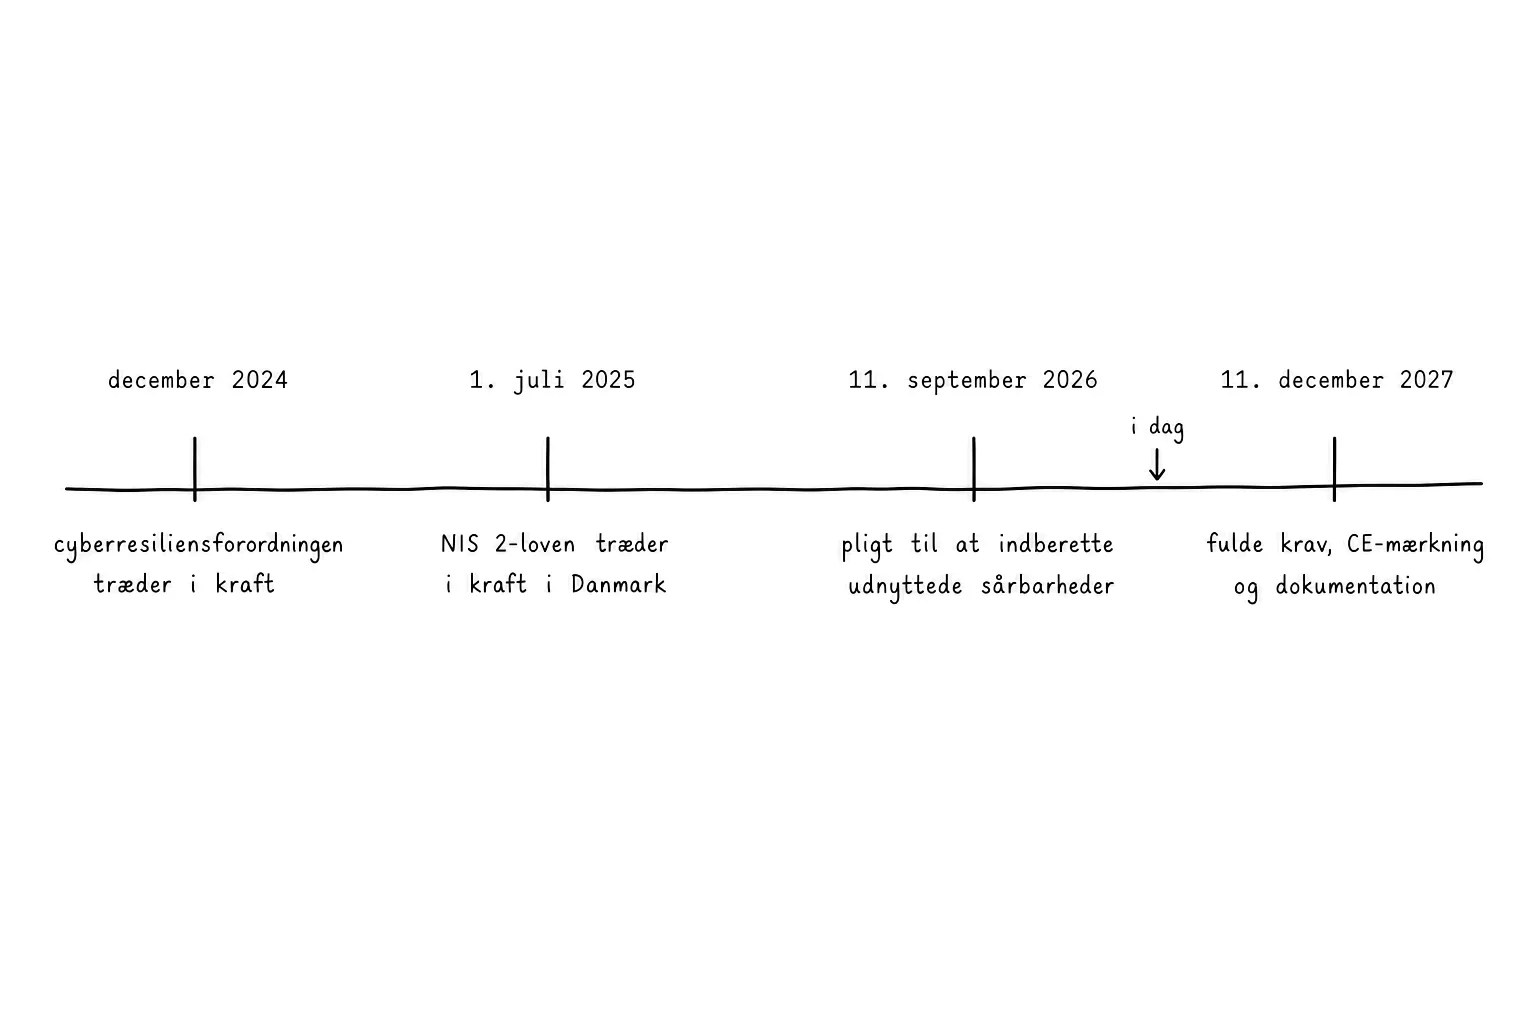
Den danske NIS 2-lov trådte i kraft 1. juli 2025. Den stiller krav til risikostyring, hændelseshåndtering, driftskontinuitet, flerfaktorlogin og ledelsesansvar hos de organisationer, den omfatter. Kommunerne er blandt dem, Styrelsen for Samfundssikkerhed fører tilsyn med, og styrelsen indledte i maj 2026 et tilsyn med samtlige 98 kommuner.
Det, der rækker længst ud, er kravet om forsyningskædesikkerhed. En omfattet organisation skal forholde sig til sikkerheden hos sine leverandører, i forhold til hvor meget leverancen betyder. En leverandør af bygningsdata bliver dermed målt på sin sikkerhed gennem kundens kontrakt, også når leverandøren ikke selv er omfattet af loven.
Cyberresiliensforordningen
Cyberresiliensforordningen gælder produkter med digitale elementer, og en edge-server med software er et sådant produkt.
Pligten til at indberette sårbarheder, der bliver udnyttet, gælder fra 11. september 2026, og de fulde krav, herunder CE-mærkning, fra 11. december 2027. Forordningen kræver også en erklæret supportperiode på mindst fem år.
For en bygningsejer betyder det, at spørgsmålet om, hvor længe en leverandør understøtter sit produkt, går fra at være et forhandlingsspørgsmål til at være et lovkrav.
07Når bygningsdata er personoplysninger
Driftsdata handler om anlæg, ikke om mennesker. Men det holder ikke altid.
Data bliver personoplysninger, når de kan henføres til en person, der kan identificeres. Det afhænger ikke af, hvad man havde tænkt sig, men af opløsningen. En belægningsføler i en stor kantine siger noget om huset. Den samme føler i et kontor med én bruger siger, hvornår den person var på arbejde.
Det samme gælder adgangskontrol og alarmtilkobling, der viser, hvem der kom og gik hvornår, og forbrug målt pr. lejemål. Datatilsynet har kontrol af medarbejdere som fokusområde og nævner udtrykkeligt registrering af mødetider gennem alarmtilkobling og adgangskort.
Det betyder ikke, at man skal lade være med at måle. Det betyder, at formålet skal være besluttet på forhånd, at opløsningen ikke skal være finere, end formålet kræver, og at der skal være styr på hjemmel, information og opbevaringstid.
Behandler en leverandør personoplysninger for bygningsejeren, kræver databeskyttelsesforordningen en skriftlig databehandleraftale, som blandt andet fastlægger formål, instruks, sikkerhed, underleverandører og hvad der sker ved ophør.
Bemærk desuden, at selve bygningsdokumentationen kan være følsom af andre grunde. Netværksdiagrammer og punktlister med adgangsoplysninger skal behandles som fortroligt materiale, uanset om det indeholder personoplysninger.
08Det, man bør kræve af en leverandør
En kort liste, man kan tage med i et udbud eller til et møde:
- Et dokumenteret netværksdesign. Hvilke zoner, hvilke forbindelser mellem dem, og et krav om, at der ikke åbnes porte ind mod bygningen.
- En opsætning, der kan afleveres som en fil. Hvad sidder hvor, hvilke stik er i brug, hvad er slået til, og hvilke er lukkede. Ikke som en forsikring, men som dokumentation.
- En erklæret supportperiode og en beskrevet proces for, hvordan sårbarheder håndteres og meldes.
- Personlige adgange og logget fjernadgang, som bygningsejeren selv kan afbryde.
- Dataejerskab og eksport. Hvem ejer måledata, i hvilket format kan de trækkes ud, og hvad sker der ved ophør?
- En backup, der er prøvet gendannet, og hvor også netværksudstyrets opsætning er med.
- En liste over det, der ikke er sikret. Eksisterende anlæg uden beskyttelse bør stå i leverancen som en kendt begrænsning, ikke skjules.
Den sidste er den vigtigste. En leverandør, der kan gøre rede for, hvad der ikke er sikret, har set på det.
Har du et teknisk spørgsmål?
Book et møde på 45 minutter, eller skriv til os.
Privatlivspolitik →